Management de transition · disponible immédiatement
DSI · CTO · RSSI de transition
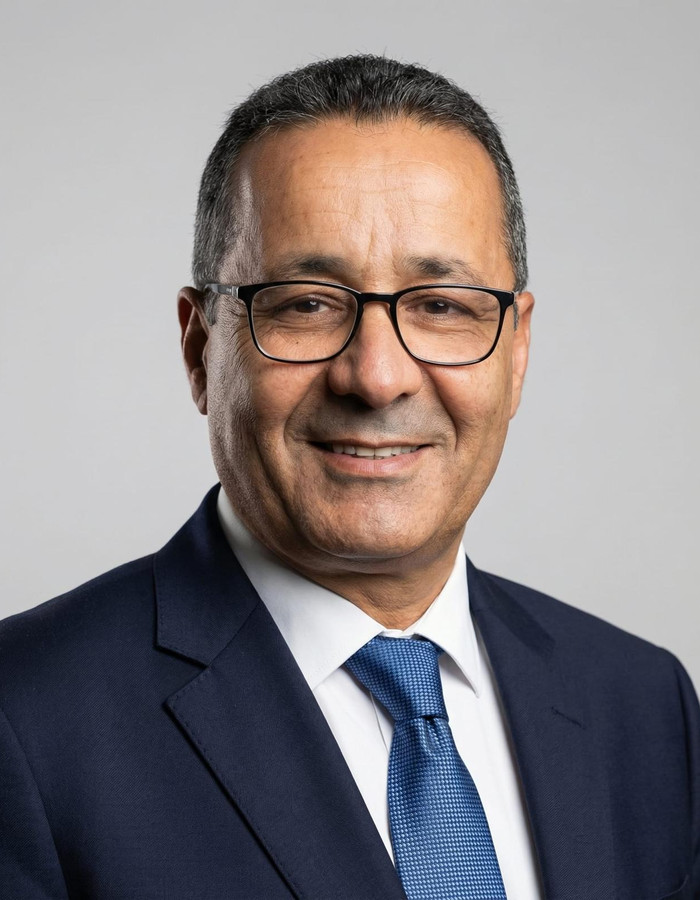
Dr. Mongi Gazelle
Manager de transition au niveau comité de direction, plus de 30 ans d’expérience internationale dans la banque, l’industrie, la distribution et l’aérien. J’assume la responsabilité du système d’information et de la sécurité là où elle est vacante, saturée ou sous contrainte réglementaire – et je la restitue à l’organisation dans un état maîtrisé.
Spécialités : mise en conformité (NIS2, DORA, BaFin/BAIT, ISO 27001), cyber-résilience et programmes de transformation à l’échelle du groupe. Budgets de programme et de portefeuille de plus de 100 M€, sur 60 pays, plus de 1 000 systèmes et plus de 30 000 utilisateurs.
Disponibilité
Immédiate · monde entier · sur site et à distance
100 M€+
budgets de programme et de portefeuille
30+
ans de direction en environnements régulés et internationaux
100 %
des constats d’audit critiques clôturés – banque régulée
ISO 27001
certification obtenue, 100 % de réussite à l’audit, plus de 20 000 utilisateurs
01 · Missions
Ce pour quoi on me fait venir.
- 01
Mise en conformité NIS2 et DORA
Analyse d’assujettissement, étude d’écarts, plan d’action et constitution des preuves jusqu’à l’audit – y compris le reporting à la direction générale et au conseil.
- 02
Intérim d’un poste de DSI, CTO ou RSSI
Crédibilité immédiate au niveau du comité de direction – face au directoire, au régulateur, aux commissaires aux comptes et à l’audit interne ; clôture des constats d’audit ouverts.
- 03
Stabilisation après un incident de sécurité
Endiguement, segmentation, rétablissement de la capacité opérationnelle et gouvernance durable plutôt que correctifs ponctuels.
- 04
Programmes de transformation cloud, plateformes et S/4HANA
Architecture cible, pilotage de programme, gestion des fournisseurs et démonstration de la valeur devant la direction.
- 05
Mise en place de l’architecture d’entreprise et de la gouvernance SI
Pilotage des capacités et de la feuille de route avec LeanIX, comité d’architecture, standards et transparence des investissements.
02 · Parcours
Historique des missions, en bref.
depuis 09/2026
DSI | CTO | RSSI de transition
Management de transition · indépendant
Monde entier, sur site et à distance.
01/2025 – 08/2026
Group Cybersecurity & Application Protection Lead
Emirates Group, Dubaï · CDI
F5 BIG-IP vers F5 XC sans interruption ; déplacement latéral −70 %. Protection IT/OT, y compris pendant la guerre dans le Golfe ; threat intelligence, défense anti-bots, observabilité, identités machines.
01/2023 – 01/2025
Head of Digital Transformation (mandat de transition)
Sennheiser Group, Wedemark · mission de transition
Plus de 15 000 utilisateurs, aucun constat RGPD, charge d’audit −50 %. Sécurité IoT et des firmwares de microcontrôleurs, protection de la propriété intellectuelle.
01/2021 – 01/2023
Responsable de la sécurité des SI (RSSI)
Sparda-Bank, Berlin · mission de transition · banque régulée
100 % des constats critiques clôturés, MTTR −15 %.
06/2019 – 01/2021
Directeur architecture d’entreprise & programme de transformation numérique
ALDI Nord, Essen · mission de transition
Efficacité +25 %, délai de mise sur le marché −20 %, LeanIX.
10/2017 – 06/2019
Directeur du programme mondial de sécurité informatique
GEA Group, Düsseldorf · mission de transition
ISO 27001 certifié, sensibilité au phishing −60 %. Évaluations de sécurité, classification et traitement de l’information.
01/2015 – 09/2017
Directeur architecture d’entreprise
Finanz Informatik Solutions Plus · mission de transition
Groupe financier Sparkassen.
01/2005 – 01/2015
Direction technologie, architecture & transformation
Microsoft Allemagne
Mandats clients notamment Deutsche Telekom, Swisscom, KPN, Deutsche Post/DHL, Deutsche Bank, Swiss Re, Munich Re, Lufthansa, Mercedes-Benz, Volkswagen · programmes > 30 M€.
03 · Réglementation & normes
Les référentiels sur lesquels je m’engage.
- NIS2
- DORA
- BaFin / BAIT / MaRisk
- KRITIS
- ISO/CEI 27001
- ISO 22301
- NIST CSF
- TISAX
- Règlement européen sur l’IA
- RGPD
Démontré en mission : certification ISO/CEI 27001 obtenue, BaFin / BAIT / MaRisk, RGPD sans aucun constat. Priorités réglementaires 2026 : NIS2, DORA, règlement européen sur l’IA, KRITIS (opérateurs d’importance vitale), NIST CSF, TISAX et ISO 22301.
04 · Formation
Formation & certification.
Doctorat – intelligence artificielle & conduite de la transformation numérique
Kennedy University, États-Unis · 2023–2025
Dipl.-Ing. génie électrique & Dipl.-Ing. informatique
Université de Paderborn, Allemagne · 1992–1996
MSc Information Systems Management
University of Salford, Manchester (Royaume-Uni) · 2021–2023
Certification CTO
MIT Sloan Executive Education, États-Unis
05 · Conditions
Langues, disponibilité, conditions.
- Langues
- Allemand, français, arabe – langues maternelles · anglais, néerlandais – courant professionnel
- Disponibilité
- Immédiate · 4 à 5 jours par semaine · missions à partir de 3 mois
- Zone d’intervention
- Monde entier – sur site et à distance · mobilité totale · en transition ou en poste permanent
- Basé à
- Rüthen (Rhénanie-du-Nord-Westphalie), Allemagne · nationalité allemande · droit de travail sans restriction dans l’UE
- TJM
- Communiqué lors de l’entretien.
06 · Téléchargements
CV et profil d’une page, en quatre langues.
PDF, septembre 2026. Références sur demande.
EnglishEN
DeutschDE
FrançaisFR
NederlandsNL
07 · Votre demande
Décrivez-moi la mission.
Les champs ci-dessous sont le minimum dont j’ai besoin pour une première réponse utile – en général sous deux jours ouvrés. Accord de confidentialité (NDA) sur demande avant tout échange approfondi.